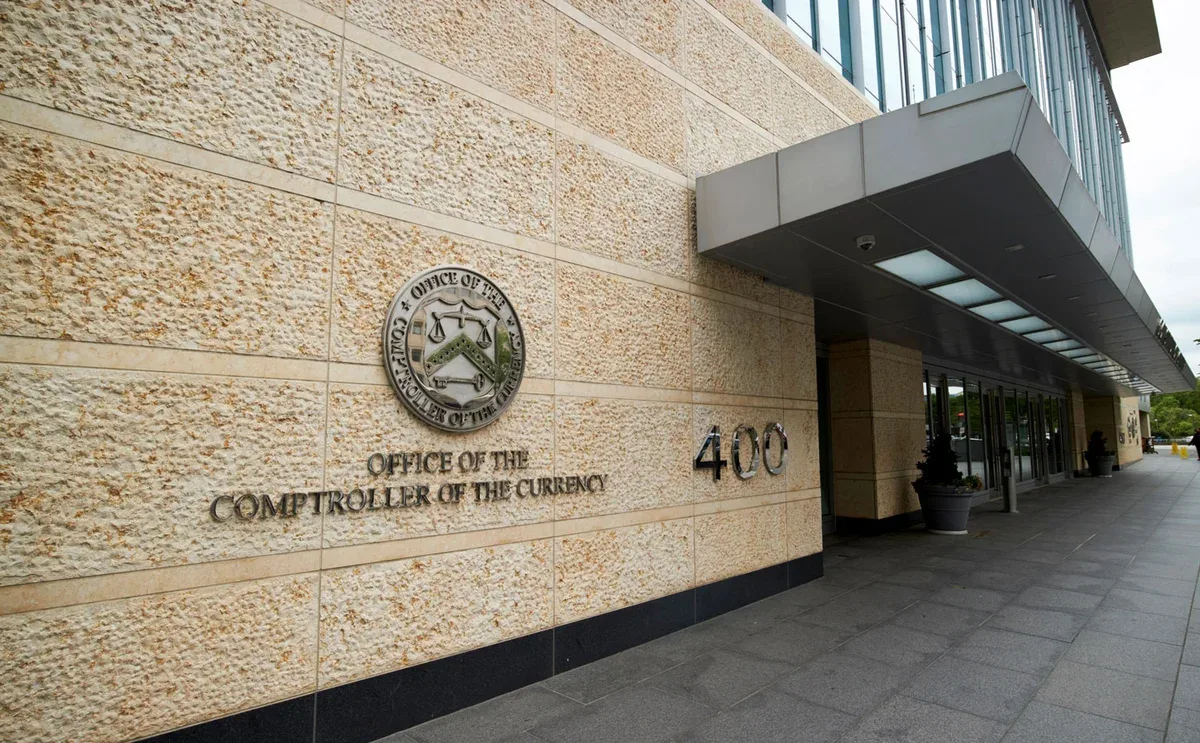
OCC tại Mỹ yêu cầu giám sát viên nhìn vào hậu quả và mức tự chủ của AI trong ngân hàng, trong khi cơ quan chống tội phạm mạng Ấn Độ cảnh báo agent có thể đẩy các cuộc tấn công vào hệ thống thanh toán lên tốc độ máy. Hai động thái cho thấy trọng tâm quản trị đang chuyển từ độ lớn của mô hình sang quyền mà nó được trao.
Khi AI agent chạm vào tiền: cơ quan quản lý bắt đầu đo rủi ro bằng quyền hành động
Một mô hình AI có thể đọc hàng nghìn hồ sơ tín dụng mà không gây ra giao dịch nào. Một agent đơn giản hơn, nếu được cấp quyền khởi tạo lệnh chuyển tiền, có thể tạo ra rủi ro lớn hơn nhiều. Sự khác biệt ấy nằm ở quyền hành động, không phải số tham số hay vị trí của mô hình trên bảng benchmark.
Ngày 4/11/2026, Office of the Comptroller of the Currency (OCC), cơ quan giám sát các ngân hàng quốc gia tại Mỹ, ban hành hướng dẫn cho đội ngũ thanh tra về cách đánh giá việc ngân hàng sử dụng cái mà văn bản gọi là “super intelligence”, bao gồm các hệ thống AI và AI agent. Điểm đáng chú ý là OCC không yêu cầu ngân hàng lập một khẩu vị rủi ro AI hoàn toàn riêng, cũng không coi AI là một nhóm rủi ro độc lập tách khỏi quản trị mô hình, công nghệ, tuân thủ và vận hành hiện có.
Thay vào đó, thanh tra viên được hướng dẫn xem xét từng trường hợp sử dụng dựa trên mức độ trọng yếu, hậu quả nếu hệ thống thất bại hoặc bị lạm dụng, mức độ chuyển giao quyền quyết định cho agent và sự hiện diện của giám sát con người. OCC nói rõ đây là tài liệu hỗ trợ công việc thanh tra, không tạo ra nghĩa vụ pháp lý mới hay tiêu chuẩn bắt buộc cho ngân hàng. Dù vậy, hướng dẫn của cơ quan giám sát thường có ảnh hưởng thực tế đến cách các tổ chức chuẩn bị hồ sơ, kiểm soát và giải trình.
Không phải AI nào cũng có cùng mức rủi ro
Cách tiếp cận của OCC thực dụng hơn việc phân loại rủi ro chỉ theo độ tiên tiến của mô hình. Một hệ thống mạnh nhưng chỉ dùng để tóm tắt tài liệu nội bộ có thể có phạm vi tác động hạn chế. Một agent dùng mô hình nhỏ, nhưng được phép tự khởi tạo giao dịch, sửa dữ liệu khách hàng hoặc thay đổi hạn mức, lại cần kiểm soát chặt hơn.
Điều này có ý nghĩa với ngân hàng đang thử nghiệm tự động hóa quy trình. Rủi ro không chỉ xuất hiện khi mô hình đưa ra câu trả lời sai. Nó còn phát sinh khi agent diễn giải sai mục tiêu, gọi nhầm công cụ, dùng thông tin cũ, lặp lại thao tác hoặc tiếp tục thực thi sau khi bối cảnh đã thay đổi. Một chuỗi hành động riêng lẻ có vẻ hợp lệ có thể tạo thành kết quả sai khi kết hợp lại.
OCC vì vậy nhấn mạnh mức kiểm soát cần tăng theo hậu quả tiềm tàng và mức độ tự chủ. Với tác vụ có ảnh hưởng trực tiếp tới tiền hoặc quyền lợi khách hàng, ngân hàng có thể cần giới hạn quyền agent, yêu cầu con người duyệt trước khi hoàn tất, áp dụng hạn mức theo giao dịch và duy trì khả năng dừng khẩn cấp. Những kiểm soát này nên gắn với quy trình kinh doanh cụ thể, thay vì chỉ dựa vào nhãn “AI rủi ro cao” trong một bảng phân loại chung.
Ấn Độ nhìn thấy mặt còn lại: tấn công cũng có thể chạy theo tốc độ máy
Cùng ngày, Indian Cybercrime Coordination Centre (I4C) cảnh báo ngân hàng, công ty cho vay phi ngân hàng, fintech và đơn vị thanh toán về các cuộc tấn công có sự hỗ trợ của AI agent. Theo Reuters, cơ quan này mô tả một chuỗi tấn công trong đó kẻ xấu khai thác phần mềm chưa vá hoặc hệ thống cấu hình sai, sau đó nhắm vào hệ thống giải ngân tự động hoặc API dùng cho thanh toán và chuyển tiền.
Điểm đáng lo không phải chỉ là AI giúp viết mã khai thác nhanh hơn. Khi nhiều bước có thể được tự động hóa, khoảng thời gian giữa việc tìm thấy một cấu hình yếu, chiếm quyền truy cập và thử thao tác trên hệ thống thanh toán có thể rút ngắn đáng kể. Một quy trình kiểm soát vốn được thiết kế cho tốc độ của con người có thể không còn đủ nếu các yêu cầu bất thường được gửi liên tục với tốc độ máy.
I4C đề nghị các tổ chức tài chính thực hiện các biện pháp bảo mật do CERT-In ban hành ngày 9/10, đồng thời khuyến nghị giới hạn số tiền theo ngày và theo từng giao dịch, xác minh tên người thụ hưởng và giám sát tốc độ giao dịch bất thường. Đây là khuyến nghị phòng vệ của cơ quan Ấn Độ, không phải bằng chứng rằng mọi vụ gian lận gần đây đều do agent gây ra. Reuters cũng đề cập dữ liệu của 3.900 khách hàng State Bank of India bị rò rỉ, nhưng không nói vụ việc đó là kết quả của chính chuỗi tấn công mà I4C mô tả.
Hai động thái ở Mỹ và Ấn Độ không phải một chính sách chung, nhưng chúng gặp nhau ở một điểm: cần đánh giá hệ thống AI trong bối cảnh nó được cấp quyền gì và có thể gây ra hậu quả nào. Một bên tập trung vào giám sát ngân hàng; bên kia cảnh báo về tự động hóa tấn công vào hạ tầng tài chính. Cả hai đều đưa trọng tâm ra khỏi cuộc tranh luận trừu tượng về mô hình mạnh hay yếu.
Kiểm soát phải nằm trong kiến trúc, không chỉ trong lời nhắc
Với đội kỹ thuật xây dựng agent cho fintech hoặc ngân hàng, bài học quan trọng là không nên dùng prompt như hàng rào bảo mật chính. Yêu cầu “không chuyển tiền khi chưa được xác nhận” không đủ nếu agent vẫn sở hữu credential có thể gọi API chuyển tiền trực tiếp. Quyền thực thi cần được kiểm soát ở tầng công cụ và dịch vụ: giới hạn phạm vi token, phân quyền theo vai trò, allowlist endpoint, hạn mức giao dịch, xác minh người thụ hưởng và yêu cầu phê duyệt độc lập cho các thao tác nhạy cảm.
Một thiết kế tốt cũng cần idempotency để tránh gửi lặp lệnh, cơ chế phát hiện hành vi bất thường, nhật ký bất biến cho từng bước và khả năng thu hồi quyền ngay khi phát hiện agent lệch khỏi nhiệm vụ. Với các thao tác có thể gây thiệt hại tức thời, agent nên đề xuất và chuẩn bị giao dịch; hệ thống chính sách hoặc con người mới là lớp quyết định cuối cùng. Cách phân tách này làm giảm mức tự chủ ở nơi cần thiết mà không buộc phải loại bỏ AI khỏi toàn bộ quy trình.
Thách thức sẽ tăng khi doanh nghiệp nối agent với nhiều hệ thống qua API, RPA và công cụ nội bộ. Mỗi kết nối mở rộng khả năng làm việc, nhưng cũng mở rộng bề mặt tấn công và phạm vi sai sót có thể lan truyền. Vì thế, số lượng công cụ mà agent có thể gọi không nên được xem là thước đo thành công nếu doanh nghiệp chưa đo được giới hạn quyền, tỷ lệ hành động phải hoàn tác và khả năng truy nguyên một quyết định.
Hướng dẫn của OCC chưa phải quy định mới, còn cảnh báo của I4C không phải một thống kê toàn diện về thiệt hại do AI gây ra. Nhưng hai tín hiệu cùng xuất hiện cho thấy giai đoạn thử nghiệm agent trong tài chính đang bước vào một cuộc kiểm tra thực tế. Câu hỏi không còn chỉ là mô hình có thể suy luận đến đâu, mà là doanh nghiệp có thể chứng minh rằng nó chỉ được phép làm những việc phù hợp — và có thể bị dừng trước khi một lỗi nhỏ trở thành giao dịch không thể đảo ngược hay không.
Nguồn tham khảo
- OCC — Bulletin 2026-54: Super Intelligence: Supervisory Framework (4/11/2026)
- OCC — News Release 2026-97: OCC Issues Supervisory Framework on Bank Use of Super Intelligence (4/11/2026)
- Reuters — US bank regulator issues first-ever AI guidance for examiners (4/11/2026)
- Reuters — India cybercrime agency warns financial firms of AI-driven cyberattacks (4/11/2026)