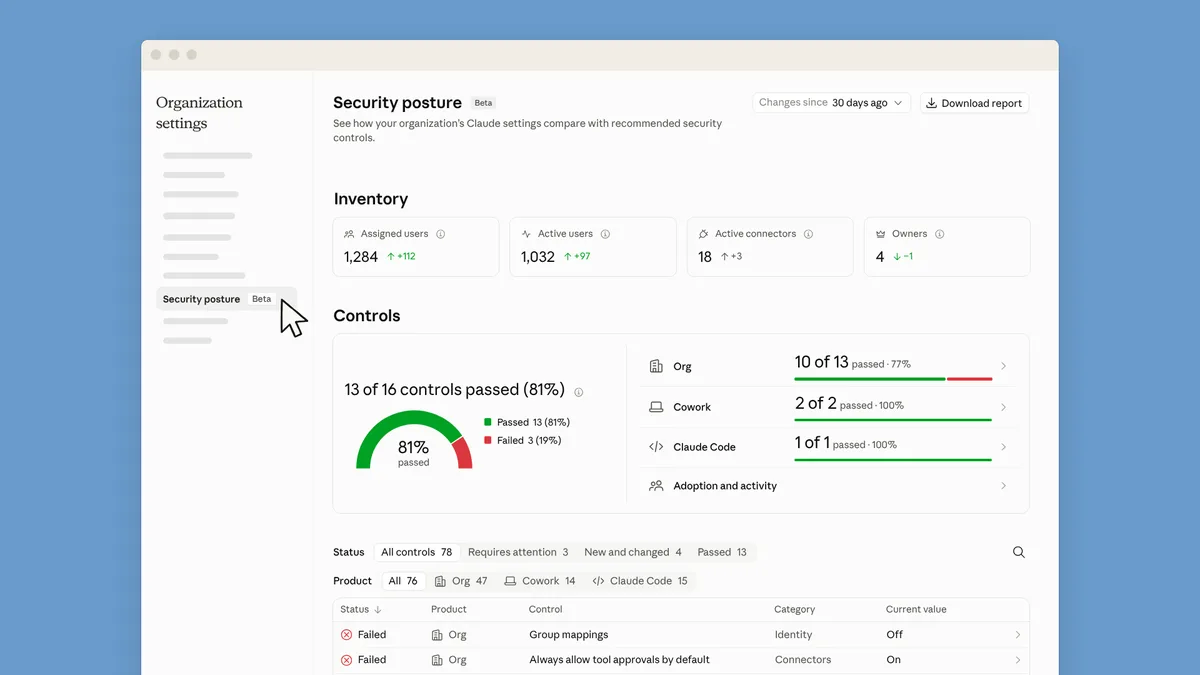
Bản cập nhật ngày 5/11 của Anthropic đưa bảng điều khiển bảo mật, quản trị tập trung và các cơ chế kiểm tra prompt/tool call vào cùng một gói cho doanh nghiệp. Nhưng mức độ sẵn sàng không đồng đều: inference hooks đã ở trạng thái phổ biến rộng rãi, trong khi security center và nhiều công cụ quản trị vẫn là beta.
Anthropic siết lại lớp quản trị Claude Enterprise: agent phải qua cổng an ninh trước khi hành động
Khi một chatbot chỉ trả lời câu hỏi, doanh nghiệp có thể chủ yếu quan tâm dữ liệu nào được đưa vào và câu trả lời có chính xác hay không. Khi cùng hệ thống đó được phép đọc tệp, gọi công cụ, sửa mã và thực hiện chuỗi thao tác kéo dài, câu hỏi chuyển sang một tầng khác: tổ chức có nhìn thấy agent đang làm gì, có thể kiểm tra yêu cầu trước khi nó chạy và thu hồi quyền truy cập khi có sự cố hay không?
Bản cập nhật Claude Enterprise mà Anthropic công bố ngày 5/11/2026 tập trung đúng vào lớp kiểm soát này. Công ty bổ sung Security Center để rà soát cấu hình, mở rộng quản trị tập trung giữa các tổ chức Claude, thêm các cơ chế kiểm soát tài khoản và mô tả cách đưa hệ thống phát hiện, phản hồi sự cố của doanh nghiệp vào môi trường máy ảo chạy Cowork. Điểm kỹ thuật đáng chú ý là inference hooks: doanh nghiệp có thể đưa prompt và lời gọi công cụ qua hệ thống bảo mật của chính mình để kiểm tra trước khi Claude tiếp tục.
Đây không phải một mô hình mới, cũng không phải tuyên bố rằng Claude đã trở nên an toàn tuyệt đối. Nó là nỗ lực làm cho một sản phẩm AI có khả năng hành động trở nên dễ quản trị hơn trong môi trường có quy định, dữ liệu nhạy cảm và nhiều nhóm người dùng.
Kiểm tra trước khi mô hình trả lời hoặc gọi công cụ
Anthropic phân biệt hai loại inference hooks. Prompt hooks chuyển prompt từ các sản phẩm Claude được hỗ trợ tới công cụ bảo mật của tổ chức để kiểm tra. Pre-tool-call hooks kiểm tra lời gọi công cụ trước khi hành động đó được thực thi. Nếu nhìn theo kiến trúc, đây là một điểm kiểm soát nằm trên đường đi của yêu cầu: thay vì chỉ ghi log sau khi agent đã làm xong, hệ thống có thể đưa ra quyết định cho phép hoặc từ chối trước khi bước tiếp theo diễn ra.
Cách làm này có ý nghĩa thực tế với những doanh nghiệp đã đầu tư vào hệ thống Data Loss Prevention (DLP), tức công cụ phát hiện và ngăn dữ liệu nhạy cảm bị đưa ra ngoài phạm vi cho phép. Thay vì viết lại toàn bộ chính sách cho từng giao diện AI, đội bảo mật có thể kết nối Claude với hệ thống đang vận hành và áp dụng quy tắc của tổ chức vào prompt hoặc tool call. Theo tài liệu Anthropic, các hook có thể bao phủ Claude, Claude Code, Cowork và những sản phẩm Claude Enterprise được hỗ trợ.
Tuy nhiên, có một khác biệt quan trọng giữa khả năng kỹ thuật và mức độ triển khai thực tế. Hook chỉ kiểm tra được những gì được gửi qua nó và chỉ có hiệu lực trong phạm vi sản phẩm, cấu hình mà tổ chức đã bật. Doanh nghiệp vẫn phải xây dựng endpoint nhận yêu cầu, xác thực chữ ký, thiết kế chính sách allow/deny và quyết định cách xử lý khi máy chủ bảo mật không phản hồi. Tài liệu kỹ thuật của Anthropic cho phép chạy Shadow mode để quan sát kết quả mà chưa chặn yêu cầu; sau khi kiểm tra độ ổn định, quản trị viên mới chuyển sang chế độ thực thi. Tổ chức cũng phải lựa chọn giữa fail-open — cho yêu cầu đi tiếp nếu hệ thống kiểm tra gặp lỗi — và fail-closed — chặn yêu cầu khi không lấy được kết quả.
Đây là một đánh đổi vận hành thực sự. Fail-closed giảm nguy cơ agent vượt qua lớp kiểm tra khi dịch vụ bảo mật bị gián đoạn, nhưng có thể làm ngưng trệ công việc. Fail-open giữ dịch vụ liên tục, song đồng nghĩa một số yêu cầu có thể đi qua mà không được kiểm tra. Không có cấu hình nào phù hợp cho mọi doanh nghiệp; mức độ nhạy cảm của dữ liệu và tầm quan trọng của quy trình sẽ quyết định lựa chọn.
Security Center là bảng rà soát, không phải giấy chứng nhận
Security Center gom các thiết lập liên quan đến chat, Cowork và Claude Code vào một nơi, rồi đối chiếu cấu hình hiện tại với khuyến nghị của Anthropic. Quản trị viên có thể xem giá trị hiện tại, giá trị khuyến nghị nếu có, đường dẫn tới nơi thay đổi thiết lập và tải báo cáo để chia sẻ trong quy trình đánh giá nội bộ.
Anthropic nhấn mạnh một giới hạn rất đáng lưu ý: Security Center là hướng dẫn dựa trên khuyến nghị của hãng, không phải chứng nhận bảo mật hay bảo đảm tuân thủ bất kỳ luật hoặc tiêu chuẩn nào. Báo cáo còn phân biệt những điều khiển được hệ thống tự động kiểm tra với những mục do chủ sở hữu tổ chức xác nhận. Nói cách khác, một bảng điều khiển hiển thị tỷ lệ kiểm soát đạt yêu cầu không thể thay thế đánh giá độc lập, kiểm thử xâm nhập hay trách nhiệm của bộ phận tuân thủ.
Cùng với đó là quản trị tập trung ở cấp tổ chức cha. Doanh nghiệp vận hành nhiều tổ chức Claude Enterprise và Claude Platform có thể quản lý một số thiết lập chung như đăng nhập một lần (SSO), đồng bộ thư mục qua SCIM, xác minh tên miền, nhóm và khóa Compliance API từ một bảng điều khiển. Tính năng này giúp giảm tình trạng mỗi đơn vị con tự cấu hình một kiểu, nhưng không có nghĩa quyền quản trị cấp cha tự động cho phép truy cập mọi dữ liệu bên trong từng tổ chức. Anthropic nói các tổ chức con vẫn giữ thành viên, vai trò và nhiều thiết lập bảo mật riêng.
Thu hồi phiên đăng nhập chưa đồng nghĩa thu hồi mọi quyền
Một chi tiết khác dễ bị hiểu quá mức là khả năng đăng xuất thành viên trên mọi trình duyệt và thiết bị thông qua một lệnh Admin API. Đây là công cụ hữu ích khi nhân viên mất thiết bị hoặc tổ chức cần chấm dứt phiên đăng nhập tương tác. Nhưng theo tài liệu của Anthropic, thao tác này không chấm dứt API key, các cloud session đang chạy hoặc những tác vụ đã được lên lịch; người dùng cũng có thể đăng nhập trở lại nếu tài khoản vẫn còn quyền.
Sự phân biệt này rất quan trọng trong môi trường agent. Thu hồi một phiên trình duyệt không giống với thu hồi credential mà một quy trình tự động đang dùng. Khi điều tra sự cố, đội bảo mật vẫn cần kiểm kê API key, token, session nền, quyền của connector và lịch chạy tự động. Nếu chỉ bấm đăng xuất người dùng mà bỏ qua các danh tính máy và tác vụ đang chạy, một phần bề mặt rủi ro có thể còn nguyên.
Anthropic cũng cho phép quản trị viên tự thiết lập IP allowlist và chặn tài khoản Claude cá nhân hoặc tài khoản bên ngoài trên Claude Desktop được quản lý. Với Cowork chạy trên máy người dùng, tổ chức có thể đưa cảm biến Endpoint Detection and Response (EDR) vào máy ảo cục bộ để báo hoạt động về hệ thống giám sát hiện có. Nhưng cảm biến này chạy ở chế độ phát hiện, không chặn hành động; phạm vi được mô tả là máy ảo trên thiết bị người dùng, không phải các phiên Cowork chạy trên cloud.
Từ tính năng bảo mật đến năng lực quản trị thật
Bản cập nhật cho thấy các nhà cung cấp AI đang phải cạnh tranh không chỉ bằng chất lượng mô hình mà còn bằng khả năng đáp ứng yêu cầu vận hành của doanh nghiệp. Một tổ chức lớn không thể triển khai agent rộng rãi chỉ dựa vào lời hứa rằng mô hình sẽ cư xử đúng. Họ cần biết dữ liệu đi qua đâu, yêu cầu nào bị chặn, ai có quyền thay đổi chính sách, điều gì xảy ra khi dịch vụ kiểm tra ngừng hoạt động và bằng chứng nào còn lại để phục vụ điều tra.
Dù vậy, cần đọc kỹ trạng thái của từng tính năng. Inference hooks được Anthropic đánh dấu là generally available; Security Center và centralized management vẫn ở beta, một số kiểm soát truy cập và tích hợp EDR cũng còn trong giai đoạn thử nghiệm. Việc một công ty công bố nhiều lớp kiểm soát không đồng nghĩa mọi lớp đã sẵn sàng cho mọi tổ chức hoặc mọi cấu hình.
Với đội IT và bảo mật, bước tiếp theo hợp lý là thử nghiệm trong phạm vi nhỏ: kết nối hook với hệ thống chính sách hiện có, chạy shadow mode để đo độ trễ và tỷ lệ từ chối sai, kiểm tra hành vi khi endpoint mất kết nối, rồi mới quyết định có bật chặn thật hay không. Đồng thời, cần diễn tập thu hồi API key và tác vụ nền riêng biệt với thao tác đăng xuất người dùng. Quản trị agent không chỉ là đặt thêm một nút khóa; đó là thiết kế một chuỗi kiểm soát có thể vận hành được khi mọi thứ diễn ra không như dự kiến.
Nguồn tham khảo
- Anthropic — More visibility and control over Claude Enterprise for security teams
- Claude Help Center — Inference hooks overview
- Claude Platform Docs — Configure Inference hooks
- Claude Help Center — Release notes